MCP
ツール、スキル、コネクタがすでにあります。では、なぜMCPが存在するのでしょうか?一見すると、APIの上にもう一つのAPIが積み重なっているように見えます。もっともな疑問です——その答えは、統合コードを誰が保守するのかという点に行き着きます。
メンテナンスの問題
エージェントがAsanaからタスクを取得し、Googleカレンダーを確認し、Slackを検索する必要があるとします——すべて一度に。カスタムツールを使う場合、3つの統合を書く必要があります。そこまでは何とかなります。つらいのはその後です。これらのサービスのいずれかがAPIを変更するたびに——これは頻繁に起こります——その統合を保守し続けなければなりません。おめでとうございます、あなたは今、サードパーティAPIラッパーの山を保守する立場になりました。
MCPはそのメンテナンスをサービス提供者側に移します。AsanaはMCPサーバーを公開します。Slackも公開します。Googleも公開します。各サーバーは、記述、スキーマ、認証を備えた独自のツールを、標準プロトコルを通じて公開します。APIが変更されれば、彼らが自分たちのサーバーを更新します。あなたは何も変更する必要がありません。
ツール vs. スキル vs. MCP
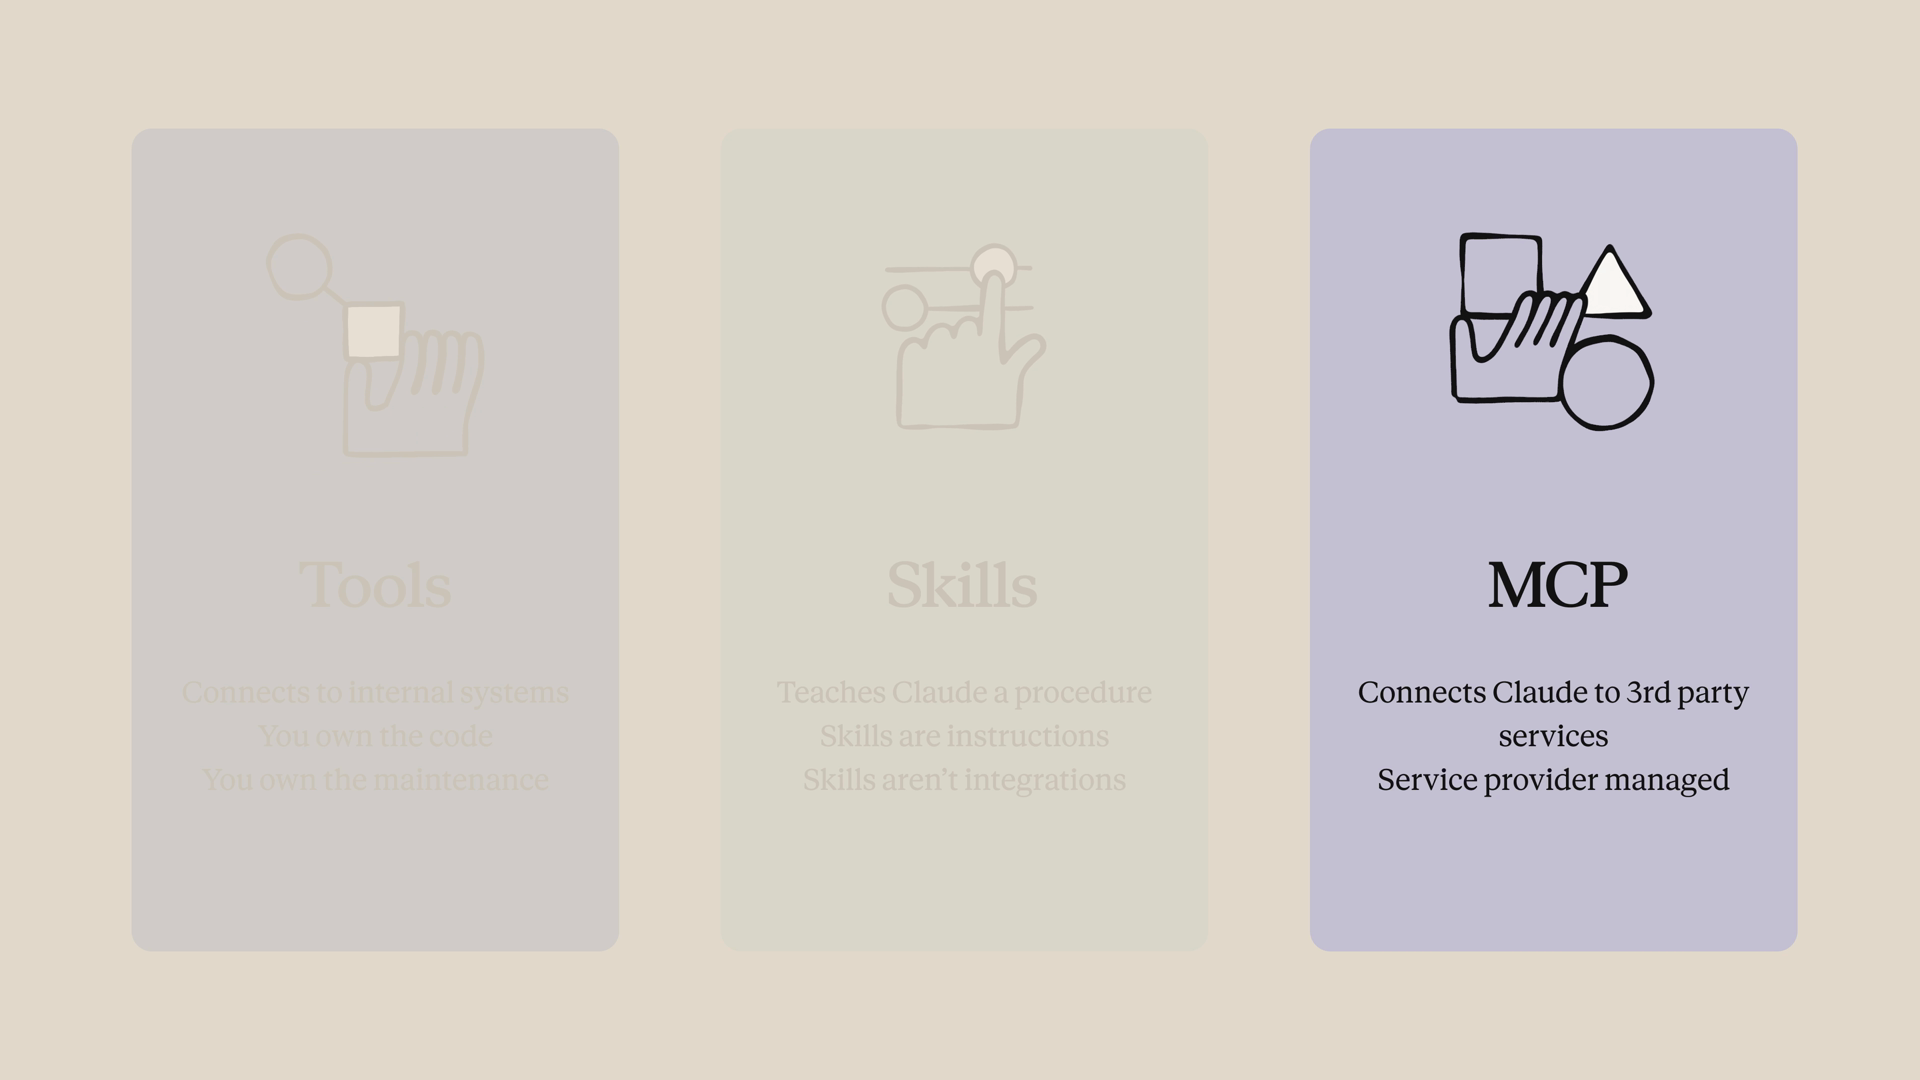
これら3つの機能は、それぞれ異なる役割を担っています。
- ツールは、Claudeをあなたの内部システム——データベース、プロジェクトトラッカー、独自のAPI——に接続します。コードを所有しているのはあなたなので、メンテナンスもあなたの責任です。
- スキルは、Claudeに手順を教えます——レポートのテンプレート、レビューのチェックリストなど。スキルは指示であり、必ずしも統合ではありません。
- MCPは、Claudeをサードパーティのサービスに接続し、サービス提供者が統合を保守します。Asanaのラッパーを書くのはあなたではなく——Asanaが書いたのです。
端的に言えば:ツールは自分のもののため、スキルは自分のプロセスのため、MCPは他者のもののためです。
MCPサーバーへの接続
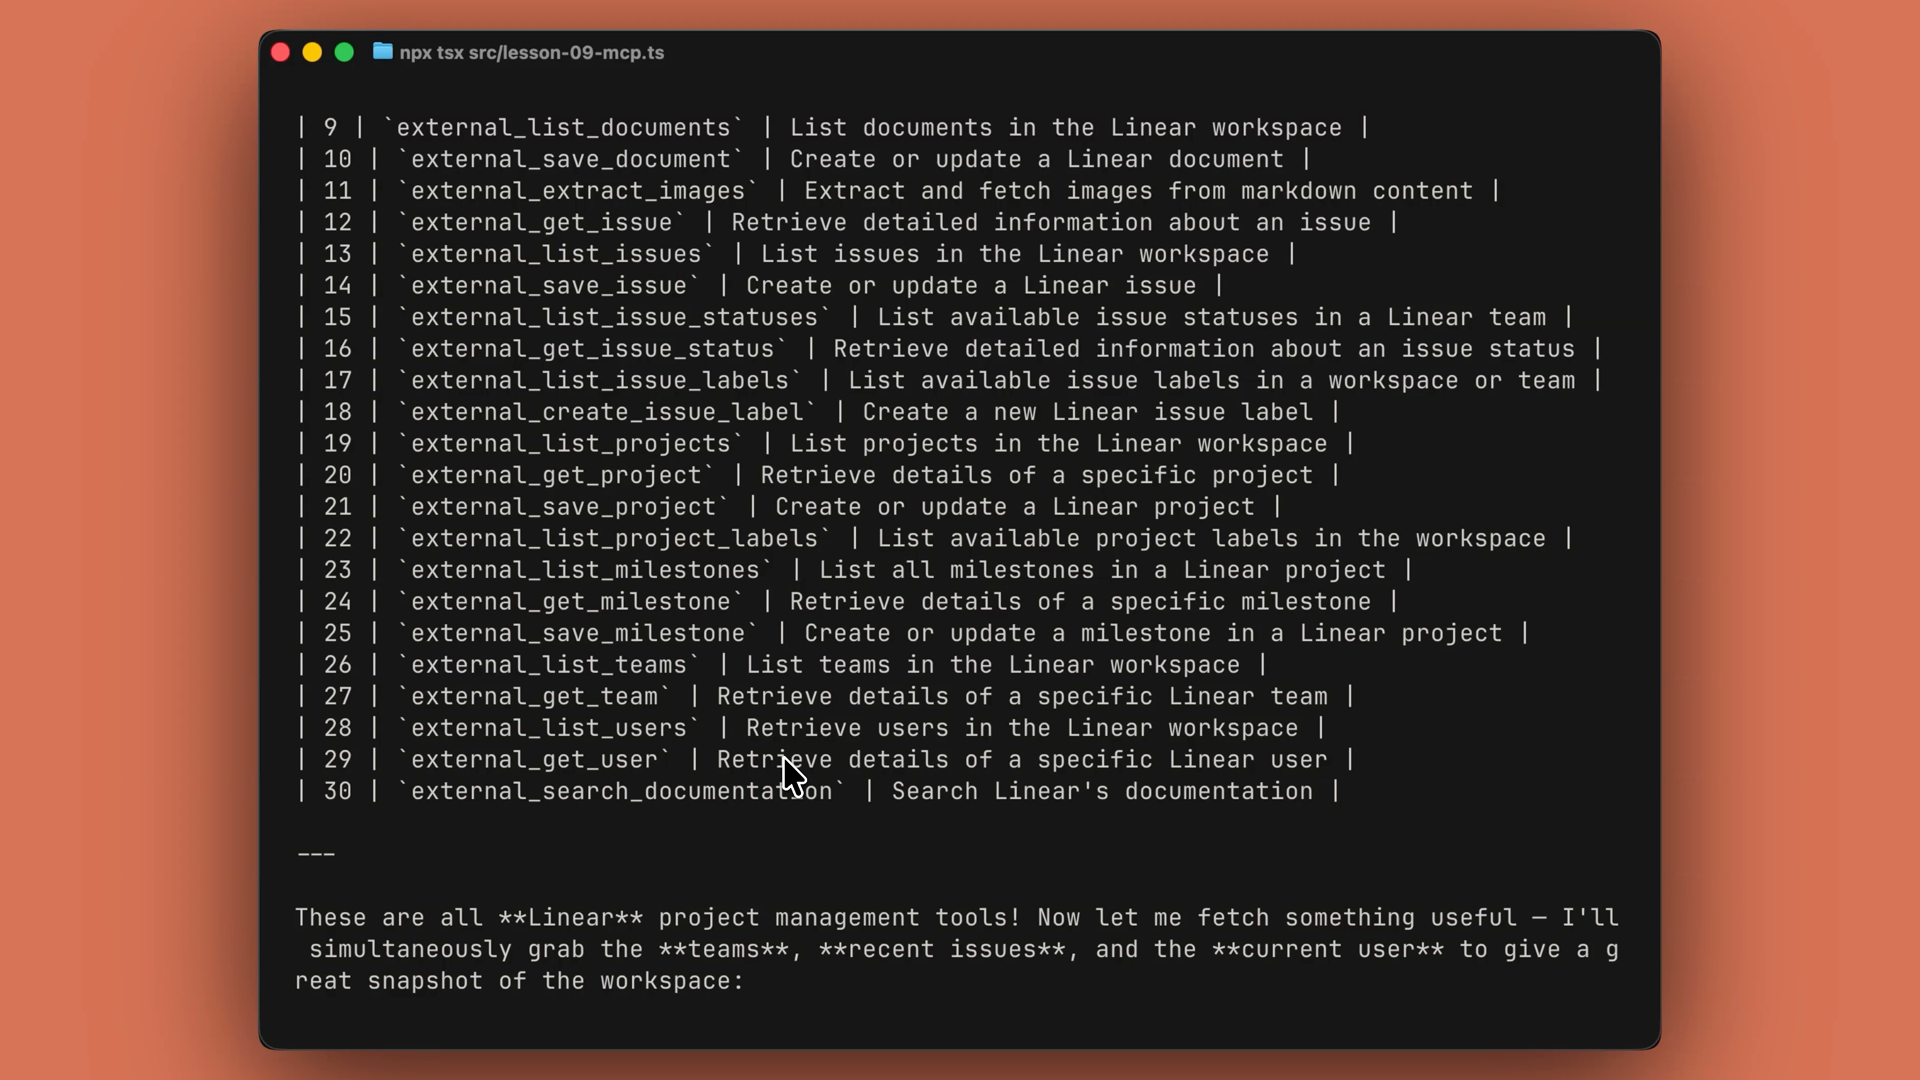
MCPの感覚をつかむ最もシンプルな方法は、ClaudeをどれかのMCPサーバーに向けて、そこに何があるかを発見させることです。この例では、接続の詳細と認証トークンを.envファイルに保存した、Linear MCPサーバーを使用します。
リクエストの中で2つの要素が連携して動作します。mcp_serversキーは接続を宣言します——タイプ、URL、参照用の名前、そして任意で認証トークンです。そして、タイプがmcp_toolsetのツールが、そのサーバーからClaudeが使用できるツールを設定します。デフォルトではすべてのツールが対象ですが、絞り込みたい場合はここで設定します。
import os
import anthropic

client = anthropic.Anthropic()

response = client.beta.messages.create(
    model="claude-opus-5",
    max_tokens=1024,
    messages=[
        {"role": "user", "content": "What tools do you have available?"}
    ],
    mcp_servers=[
        {
            "type": "url",
            "url": "https://mcp.linear.app/mcp",
            "name": "linear",
            "authorization_token": os.environ["LINEAR_MCP_TOKEN"],
        }
    ],
    tools=[
        {
            "type": "mcp_toolset",
            "mcp_server_name": "linear",
        }
    ],
    betas=["mcp-client-2025-11-20"],
)

print(response)ここで、ツールスキーマを一つも書いていないことに注目してください。Claudeはサーバーを内省(introspect)し、ツールとそのスキーマの一覧を取得し、プロンプトに適したものを選びます。このレッスンの時点では、MCPコネクタはベータ版です——リクエスト内のベータヘッダーに注意してください。
実行すると、MCP URLがLinearのMCPエンドポイントを指していれば、ClaudeはLinearのツールを一覧表示し、その後一つを呼び出します。基本的に準拠しているサーバーであれば同じことが機能します。私たちはツールを一つも定義していません。Linearクライアントも書いていません。それはLinearが保守しています。
Claudeが使用できるツールをフィルタリングする
MCPサーバーは非常に多くのツールを公開していることが多く——Claudeにそのすべてを使わせたいとは限りません。書き込み権限を持たせたくない場合もあれば、単にそれらすべてのツール定義にコンテキストを消費させたくない場合もあります。
解決策:デフォルトではすべてを無効にし、必要な特定のツールだけを有効にします。以下はSlack MCPサーバーでのそのパターンです。
tools=[
    {
        "type": "mcp_toolset",
        "mcp_server_name": "slack",
        "default_config": {
            "enabled": False,
        },
        "configs": {
            "search_messages": {"enabled": True},
            "list_channels": {"enabled": True},
        },
    }
]
これで、Claudeはslackを検索してチャンネルを一覧表示できますが、投稿や削除はできません。これは、読み取りに関してはサービスを信頼しているものの、Claudeが誤ってあなたの代わりに書き込みを行うことを望まない場合に便利です。
まとめ
- MCPが存在するのは、すでに誰かが構築した統合を保守する必要がなくなるようにするためです。サービス提供者がMCPサーバーを公開し、それを最新の状態に保ちます——彼らのAPIが変更されても、あなたは何も変更する必要がありません。
- 用途に合った適切な機能を選びましょう:自分のデータにはツール、自分のプロセスにはスキル、サードパーティのサービスにはMCPです。
mcp_serversで接続を宣言し(タイプ、URL、名前、任意の認証トークン)、tools内のmcp_toolsetエントリでアクセスを許可します。Claudeはサーバーを内省し、自力でツールを発見します——スキーマを書く必要はありません。default_config: {"enabled": False}を設定し、configs内で特定のツールを有効にすることでアクセスを絞り込めます——サーバーを読み取り専用に保つのに便利です。- MCPコネクタは現在ベータ版なので、リクエストにはベータヘッダーを含めてください。
- 利用可能なサーバーの一覧やプロトコルについてさらに学ぶには、modelcontextprotocol.ioをご覧ください。