Rootsは、ローカルマシン上の特定のファイルやフォルダへのアクセスをMCPサーバーに許可するための仕組みです。「ねえ、MCPサーバー、これらのファイルにアクセスしていいよ」と伝える権限システムのようなものだと考えてください。ただし、単に権限を付与するだけでなく、それ以上のことを行います。
Rootsが解決する問題
Rootsがなければ、よくある問題に直面することになります。ファイルパスを受け取ってMP4をMOV形式に変換する動画変換ツールを持つMCPサーバーがあるとします。
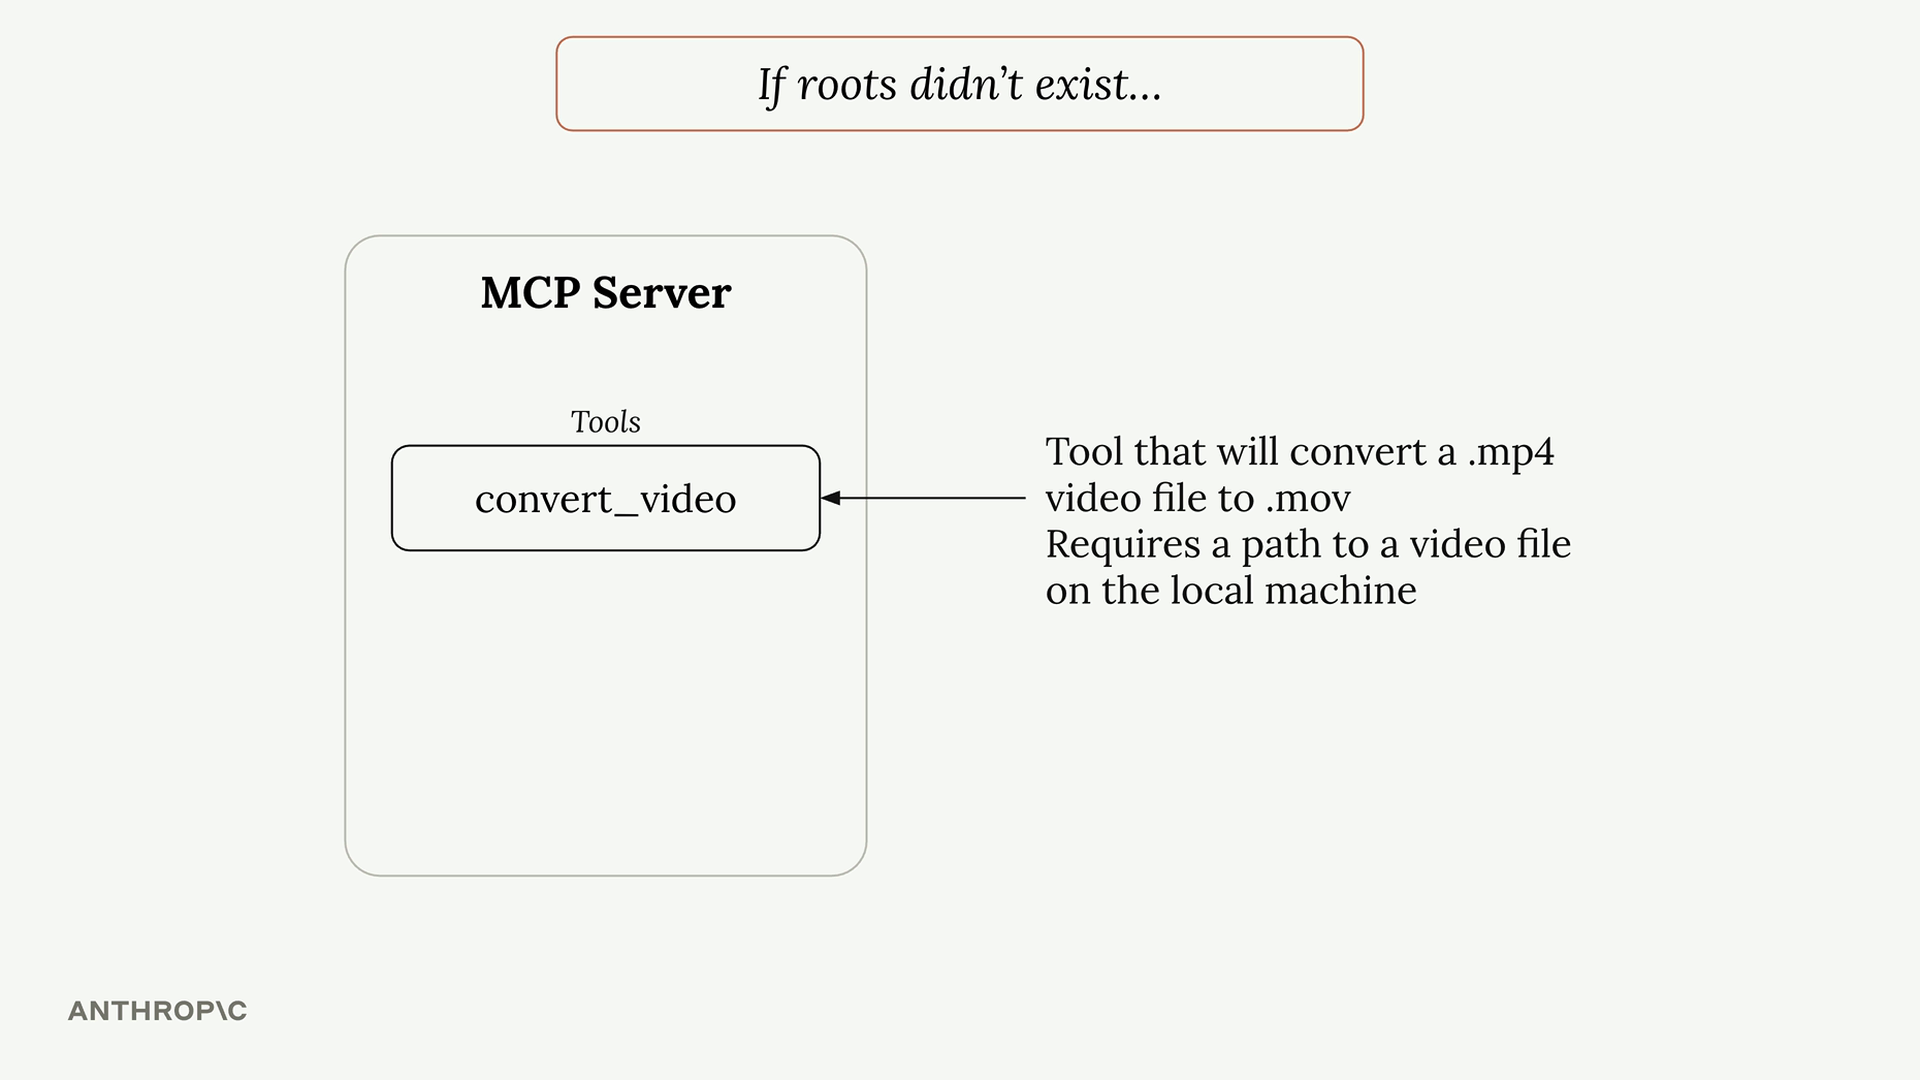
ユーザーがClaudeに「biking.mp4をmov形式に変換して」と依頼すると、Claudeはファイル名だけでツールを呼び出すことになります。しかし、ここで問題が生じます。Claudeにはファイルシステム全体を検索して、そのファイルが実際にどこにあるのかを見つける手段がないのです。
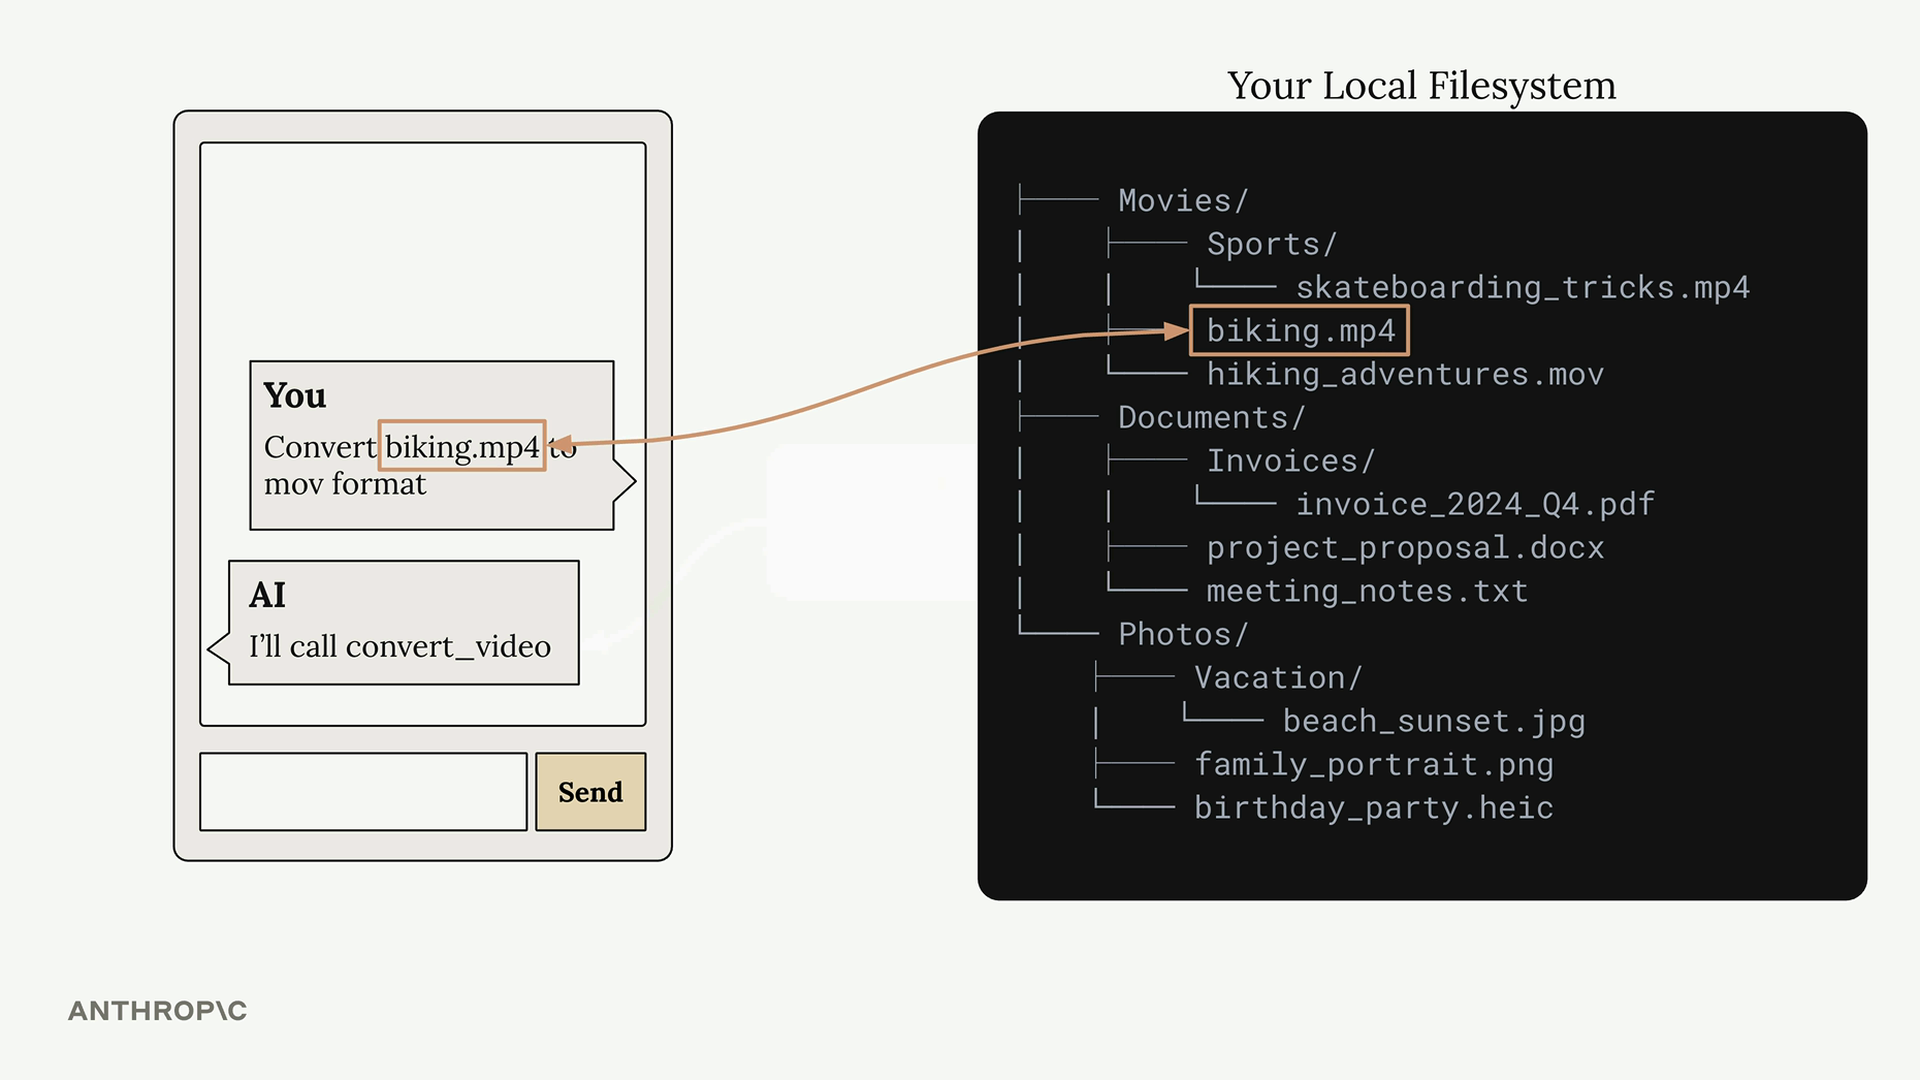
ファイルシステムは複雑で、ファイルがさまざまなディレクトリに散らばっていることがあります。ユーザーはbiking.mp4ファイルがMoviesフォルダにあることを知っていますが、Claudeにはそのコンテキストがありません。
ユーザーに常にフルパスを入力してもらうことでこの問題を解決することもできますが、それはあまりユーザーフレンドリーではありません。毎回完全なファイルパスを入力したい人はいません。
実際に動作するRoots
Rootsを使うと、ワークフローは次のように変わります。
- ユーザーが動画ファイルの変換を依頼する
- Claudeが
list_rootsを呼び出し、アクセス可能なディレクトリを確認する - Claudeがアクセス可能なディレクトリに対して
read_dirを呼び出し、ファイルを探す - 見つかったら、Claudeはフルパスを使って変換ツールを呼び出す
これはすべて自動的に行われます。ユーザーはフルパスを指定することなく、「biking.mp4を変換して」と言うだけで済みます。
セキュリティと境界
Rootsはアクセスを制限することでセキュリティも提供します。Desktopフォルダへのアクセスのみを許可した場合、MCPサーバーはDocumentsやDownloadsなど他の場所にあるファイルにアクセスできません。
Claudeが承認されたroots外のファイルにアクセスしようとすると、エラーが発生し、現在のサーバー構成からはそのファイルにアクセスできないことをユーザーに伝えることができます。
実装の詳細
MCP SDKはroot制限を自動的に強制するわけではないため、自分で実装する必要があります。典型的なパターンとしては、次のような処理を行うis_path_allowed()のようなヘルパー関数を作成することです。
- リクエストされたファイルパスを受け取る
- 承認されたrootsのリストを取得する
- リクエストされたパスがそれらのrootsのいずれかに含まれているかを確認する
- アクセス許可についてtrue/falseを返す
その後、実際のファイル操作を行う前に、ファイルやディレクトリにアクセスするすべてのツール内でこの関数を呼び出します。
主なメリット
- ユーザーフレンドリー - ユーザーは完全なファイルパスを指定する必要がありません
- 的を絞った検索 - Claudeは承認されたディレクトリのみを検索するため、ファイルの発見が高速になります
- セキュリティ - 承認された領域外の機密ファイルへの誤ったアクセスを防ぎます
- 柔軟性 - ツールを通じてrootsを提供することも、プロンプトに直接組み込むこともできます
Rootsは、Claudeがファイルを見つけるために必要なコンテキストを与えつつ、アクセスできる範囲について明確な境界を維持することで、MCPサーバーをより強力かつより安全にします。